
 Nous écrire
SmartSOC Expert : Service de détection XDR et SOC managé
La surveillance avancée et la réponse experte pour votre Système d'Information
Contacter un expert Cyber
Une détection avancée et une réponse cyber 24/7 avec notre SOC souverain
-
 Détection avancée des menaces
Grâce à une surveillance 24/7 et des technologies XDR, nous détectons les incidents sur un périmètre étendu, des terminaux au cloud, en passant par vos applications et identités.
-
Réponse orchestrée et rapide
Grâce à des playbooks éprouvés, nous automatisons les premières actions pour contenir l’attaque et réduire le "time-to-risk", limitant ainsi les propagations de la menace.
-
Un SOC Managé complet
Profitez de toutes les fonctions d'un SOC avancé (détection 24/7, qualification, réponse, gouvernance) sans les contraintes de déploiement et de gestion d'outil complexe. Une équipe d'experts 100% en France opère le service pour vous.
- Vous gagnez en visibilité complète sur votre SI : la capacité de SmartSOC Expert à agréger et corréler des données de sources multiples (terminaux, réseau, cloud, messagerie) vous permet de consolider en un seul point de supervision globale et de contextualiser un incident à partir de plusieurs canaux d’enrichissement.
- Vous êtes immédiatement alertés et protégés en cas de cyberattaques : avec une prise en compte garantie (MTTA) des alertes critiques en moins de 30 minutes et une première réponse (MTTR) en moins de 2 heures (en HO comme en HNO), SmartSOC Expert assure une réaction rapide pour limiter l’impact au maximum.
- Vous optimisez vos ressources et votre budget : en vous appuyant sur nos cyber-analystes opérant 24/7 depuis la France, vous n'avez plus besoin de mobiliser vos équipes internes. Le service, opérationnel en 4 semaines, assure un retour sur investissement rapide et démontrable.
Vos bénéfices avec notre service de SOC managé
-

Service SOC managé complet
Service SOC clé en main, opérée par nos cyber-analystes certifiés basés en France -

Large choix d’EDR et de Protections supportés
Choix de 4 solutions EDR étendus dont deux souveraines -

Prise en compte < 30 mn des alertes critiques
Traitement des alertes en 24/7, première réponse (MMTR) en 2 heures -

Service souverain et hébergement des données en France
Service délivré depuis la France -

Tableau de bord temps réel
Extranet dédié qui vous donne accès à des tableaux de bord en temps réel, des rapports mensuels et un suivi des incidents
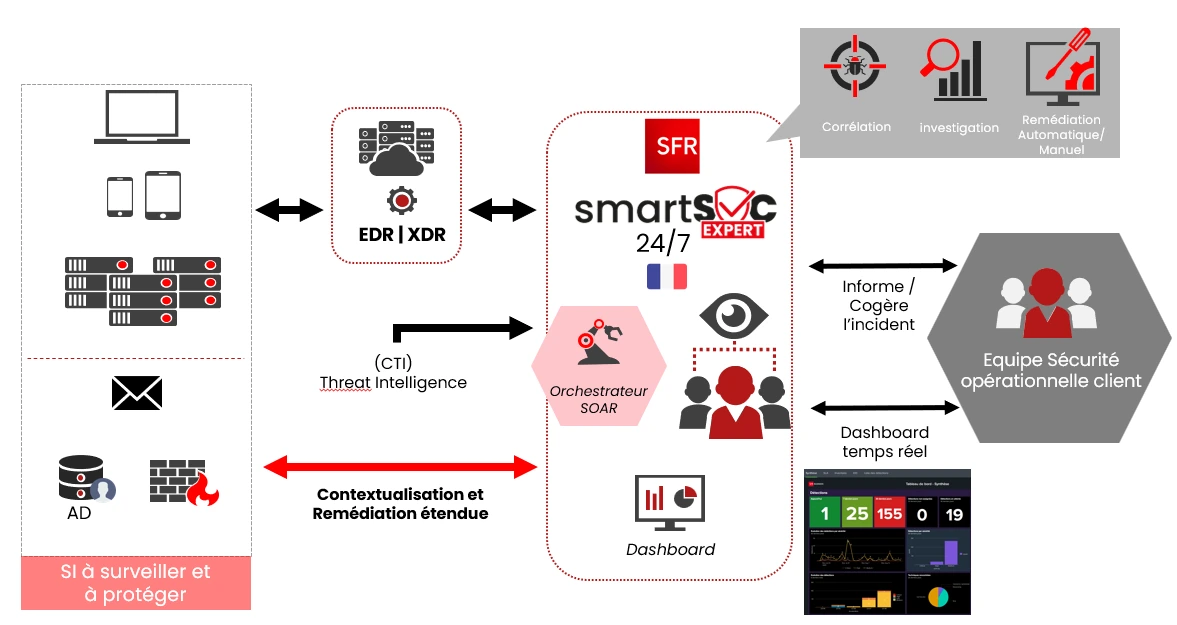
L'alliance de la détection XDR, du SOAR et de l'expertise humaine

XDR (eXtended Detection & Response)
Surveillance étendue à l'ensemble du SI Réseau, mail, IAM, applications, cloud Corrélation, contextualisation, remédiation étendue

SOAR (Security Orchestration Automation and Response)
Le SOAR (Security Orchestration, Automation & Response) s’intègre avec tous les outils, automatise les tâches pour gagner en temps de traitement et permet aux analystes de se concentrer sur les priorités essentielles

Expertise humaine
Surveillance 24/7 assurée par l’équipe SOC de SFR situé en France Gestion des Alertes Triage / Aiguillage des incidents Analyses /Remédiation/Compte-rendu
SmartSOC Expert : Une surveillance cyber maîtrisée au-delà des postes de travail
Une couverture étendu pour sécuriser tous vos points d'entrée
Avec SmartSOC Expert, nous étendons la surveillance bien au-delà de l'EDR. En intégrant des périmètres complémentaires (Messagerie et outils de collaboration, Annuaires, surveillance de la Surface d’attaque ou encore des actions spécifiques pour vos serveurs critiques), nous améliorons la contextualisation de chaque incident. Ensuite, la plateforme d'orchestration et d'automation (SOAR), au cœur du service, s'interface avec vos sources complémentaires pour enrichir la détection mais aussi pour orchestrer la remédiation (bloquer un compte, isoler un serveur, supprimer un email...).
Protection Email & CollaborationProtection des environnements Microsoft 365 et Google Cloud (par API)Anti-Malware, anti-phishing Mail, réputation web, réécriture URL Sandbox, quarantaine et anti-exfiltration |
Protection MobileSupport Android, iOS, iPadOS, Chrome OSProtection Anti-malware, anti-phishing, anti-smishing et Wifi Contrôle des politiques de mot de passe, root / Jailbreak |
Protection Serveur Critique (Virtual Patching)Protection Zéro Day: plus de correctifs à installer en urgence, aucun rebootPréventions d’intrusion avec 8500+ règles OS et Apps Scanner de vulnérabilités, recommandations |
Surface d’attaqueEvaluation continue de la surface d’attaque exposéeEvaluation des risques (scoring, priorisation) Alerte sur vulnérabilité et recommandations de mitigation |
Un modèle de SOC managé souverain, économique et rapide à activer
Un service de SOC managé à budget garanti
Un modèle de SOC managé, mutualisé, centralisé et flexible par SFR Business : la plateforme d’orchestration et d'automatisation les équipes d’experts et le pré-paramétrage sont déjà en place. Il ne reste plus qu'à connecter votre SI pour que les premiers résultats soient visibles. Vous gagnez énormément de temps sur la mise en œuvre et le ROI est rapidement démontrable. Vous pouvez également étendre à tout moment le périmètre supervisé sans réinvestissement en infrastructure SOC de votre côté.
Méthodologie projet : Un déploiement cyber rapide en seulement 4 semaines
Grâce à une méthodologie éprouvée et des scénarios prédéfinis, le service est rapidement opérationnel et démontre sa valeur.
Souveraineté et gouvernance : notre expertise à votre service depuis la France
Les Cyberanalystes derrière le service SmartSOC Expert s'appuient sur une plateforme hébergée en France. Toutes les interactions avec les technologies sont testées, éprouvées et maintenues à jour en continu. Le catalogue de scénarios (playbooks) de remédiation est établi selon les cas d'usages à couvrir, votre contexte, et votre posture de sécurité. Une gouvernance claire, incluant des comités trimestriels avec nos équipes, vous garantit une amélioration continue du service.
Contacter un expert sécuritéCapacités de réponse et remédiation étendues pour neutraliser les cybermenaces
Une réponse rapide et coordonnée grâce au service SmartSOC Expert
- Réponse immédiate sur les terminaux : En cas d’attaque avérée, nos analystes peuvent isoler un poste, supprimer des fichiers, arrêter un processus malveillants, ou exécuter des scripts de remédiation.
- Remédiation étendue sur l'ensemble du SI : Nous agissons et orchestrons la remédiation au-delà des terminaux en bloquant un compte utilisateur, en supprimant un email malveillant, ou en ajoutant une IP à une liste noire sur vos équipements de sécurité.
- Automatisation intelligente des réponses : Les scénarios de réponse sont automatisés en fonction de la criticité de vos actifs et de votre posture de sécurité, assurant une action proportionnée et efficace.
Besoin d’aide pour choisir une offre SFR Business ?

Nos conseillers vous accompagnent sur nos offres
de 9h à 18h - du lundi au vendredi, hors jour férié. Services et appels gratuits.
Questions fréquentes sur SmartSOC Expert
Où sont localisés la salle de contrôle (SOC) et l'hébergement des données du service SmartSOC Expert de SFR Business ?
Le service SmartSOC Expert de SFR Business est intégralement produit, opéré et hébergé en France. L’ensemble des données de sécurité est stocké sur notre plateforme souveraine basée en France, et la supervision 24/7 est assurée par nos cyberanalystes depuis notre nouvelle salle SOC située au siège de SFR à Paris Balard (XVème arrondissement).Cette infrastructure 100% relocalisée et internalisée garantit aux ETI une totale conformité avec le RGPD et les protège contre les lois extraterritoriales.
- Localisation du SOC de supervision : Paris Balard, Île-de-France (visite possible sur demande pour audit de réassurance).
- Hébergement des données collectées : Plateforme cloud souveraine hébergée exclusivement en France.
- Historique et légitimité : Un savoir-faire éprouvé depuis 4 ans (service SOC opéré par SFR Business depuis 2022).
Quelles sont les solutions EDR / XDR compatibles avec le service SmartSOC Expert, et comment s'intègre-t-il dans mon écosystème informatique existant ?
Le service SmartSOC Expert est conçu pour être agnostique et s'interfacer directement avec 4 éditeurs majeurs de solutions EDR/XDR du marché, dont un acteur européen souverain. Le service ne nécessite pas de remplacer vos licences existantes si elles font partie de notre matrice de compatibilité.
- Trend AI
- Palo Alto
- HarfangLab
- Bitdenfender
Pour orchestrer ces technologies, SFR Business utilise une plateforme SOAR (Security Orchestration, Automation, and Response) avancée Cisco Splunkqui permet de centraliser et d'automatiser la remédiation.
Comment le service SmartSOC Expert de SFR Business protège-t-il mon SI au-delà des simples terminaux (postes de travail et serveurs) ?
SmartSOC Expert étend sa couverture bien au-delà de l’EDR managé traditionnel grâce à trois modules de détection et de réponse avancés intégrés dans un guichet unique de supervision :
- Protection et Surveillance de la messagerie client : Supervision continue de vos environnements de collaboration Microsoft Office 365 et Google Workspace pour bloquer les menaces de type phishing, BEC (Business Email Compromise) et exfiltration de données.
- Protection avancée pour les Serveurs Critiques : Traitement, suivi et contextualisation spécifiques des vulnérabilités de vos serveurs de production pour bloquer les tentatives d’exploitation en temps réel.
- Analyse de la Surface d’Attaque (EASM) : Cartographie et évaluation continue de votre exposition externe sur internet pour identifier les failles de sécurité avant qu’elles ne soient exploitées par des attaquants.
L'ensemble de ces briques est piloté 24h/24 et 7j/7 par nos experts, vous garantissant un accompagnement de proximité avec des comités de gouvernance trimestriels inclus de base.