
 Nous écrire
SmartSOC Expert : SOC managé et détection XDR étendue
La surveillance avancée et la réponse experte pour votre Système d'Information
Contacter un expert Cyber
Une détection avancée et une réponse cyber 24/7 avec notre SOC souverain
-
 Détection avancée des menaces
Grâce à une surveillance 24/7 et des technologies XDR, nous détectons les incidents sur un périmètre étendu, des terminaux au cloud, en passant par vos applications et identités.
-
Réponse orchestrée et rapide
Grâce à des playbooks éprouvés, nous automatisons les premières actions pour contenir l’attaque et réduire le "time-to-risk", limitant ainsi les propagations de la menace.
-
Un SOC Managé complet
Profitez de toutes les fonctions d'un SOC avancé (détection 24/7, qualification, réponse, gouvernance) sans les contraintes de déploiement et de gestion d'outil complexe. Une équipe d'experts 100% en France opère le service pour vous.
- Vous gagnez en visibilité complète sur votre SI : la capacité de SmartSOC Expert à agréger et corréler des données de sources multiples (terminaux, réseau, cloud, messagerie) vous permet de consolider en un seul point de supervision globale et de contextualiser un incident à partir de plusieurs canaux d’enrichissement.
- Vous êtes immédiatement alertés et protégés en cas de cyberattaques : avec une prise en compte garantie (MTTA) des alertes critiques en moins de 30 minutes et une première réponse (MTTR) en moins de 2 heures (en HO comme en HNO), SmartSOC Expert assure une réaction rapide pour limiter l’impact au maximum.
- Vous optimisez vos ressources et votre budget : en vous appuyant sur nos cyber-analystes opérant 24/7 depuis la France, vous n'avez plus besoin de mobiliser vos équipes internes. Le service, opérationnel en 4 semaines, assure un retour sur investissement rapide et démontrable.
Vos bénéfices avec notre service de SOC managé
-

Service SOC managé complet
Service SOC clé en main, opérée par nos cyber-analystes certifiés basés en France -

4 solutions EDR étendus dont deux souveraines
Trend AI, Palo Alto, HarfangLab (EDR français), et Bitdefender (EDR européen) -

Prise en compte < 30 mn des alertes critiques
Traitement des alertes en 24/7, première réponse (MMTR) en 2 heures -

Service souverain et hébergement des données en France
Service délivré depuis la France -

Tableau de bord temps réel
Extranet dédié qui vous donne accès à des tableaux de bord en temps réel, des rapports mensuels et un suivi des incidents
SmartSOC Expert s'adapte à votre complexité
Protégez votre entreprise à chaque seconde avec SmartSOC Expert de SFR Business
Les cyberattaques n'attendent pas les heures de bureau pour frapper. Pour sécuriser efficacement votre activité sans surcharger vos équipes internes, SFR Business propose SmartSOC Expert, une solution clé en main de détection et de réponse managée (SOC 24/7)
SmartSOC Expert s'appuie sur une plateforme de dernière génération (alliant technologies XDR et orchestration SOAR) capable de corréler les logs de vos pare-feu et solutions de sécurité internet d'entreprise afin de neutraliser les menaces avant qu'elles ne paralysent votre organisation.
Transcription de la vidéo
Introduction et problématique
0:05 - 0:08 : À cette heure-là qui est derrière l'écran pour agir,
0:08 - 0:11 : les alertes sont traitées mais beaucoup trop tard, laissant le champ libre aux cybercriminels.
Présentation de la solution
0:11 - 0:15 : La solution : SmartSOC Expert de SFR Business.
0:15 - 0:18 : Depuis notre salle hyper sécurisée à Paris, nos analystes surveillent votre
0:18 - 0:21 : SI et traitent vos alertes 24 h sur 24, sept jours sur sept.
Atouts et flexibilité
0:21 - 0:25 : Un service 100 % français et souverain et surtout flexible.
0:25 - 0:29 : Avec quatre éditeurs EDR majeurs du marché, dont deux acteurs européens.
Périmètre de protection
0:29 - 0:32 : On ne s'arrête pas à vos postes de travail et serveurs.
0:32 - 0:34 : On protège et surveille aussi vos espaces de collaboration
0:34 - 0:37 : et on renforce vos serveurs critiques contre les vulnérabilités complexes.
Conclusion
0:37 - 0:39 : Gagnez en sérénité.
0:39 - 0:41 : Anticipez NIS2 et gardez le contrôle.
0:41 - 0:45 : SmartSOC Expert le SOC français qui sécurise votre activité.
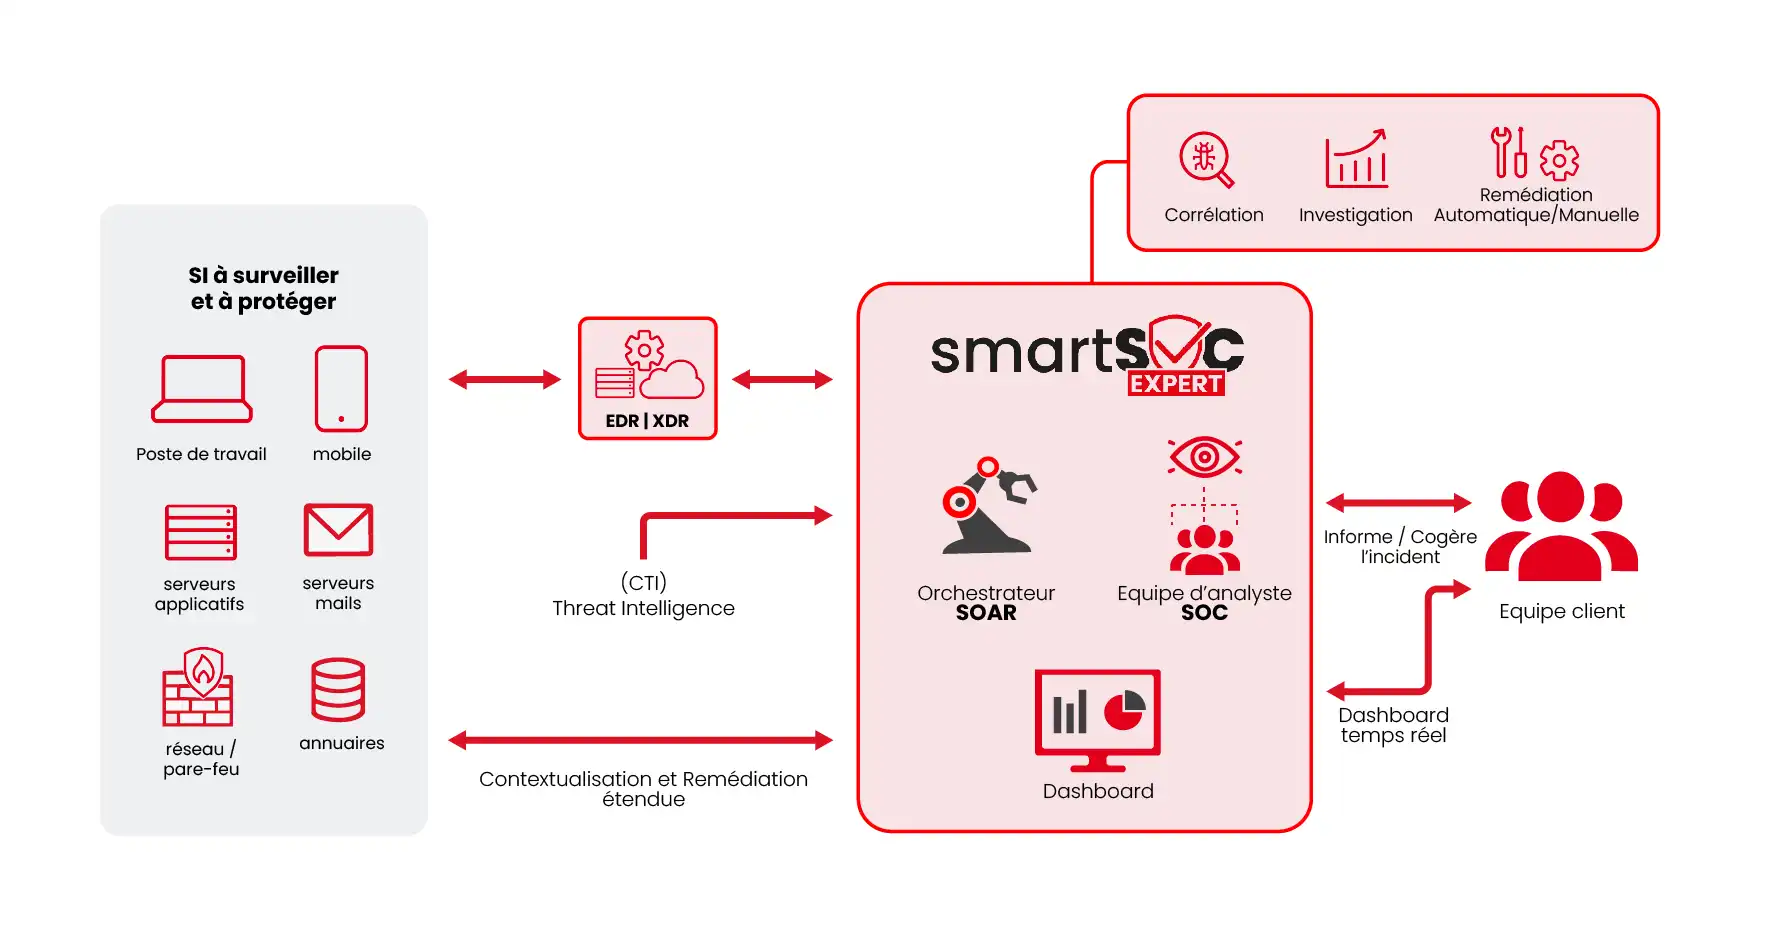
L'alliance de la détection XDR, du SOAR et de l'expertise humaine

XDR (eXtended Detection & Response)
Surveillance étendue à l'ensemble de votre SI (postes de travail, serveurs, mobiles, messagerie, cloud, réseau) Choix de 4 solutions EDR/XDR leaders du marché et interopérables, dont la solution souveraine française HarfangLab Corrélation, contextualisation et remédiation étendue des alertes

SOAR (Security Orchestration Automation and Response)
Notre SOAR de référence (par Cisco Splunk) s'intègre nativement avec l'ensemble de vos outils de sécurité Automatisation intelligente des tâches et des scénarios (playbooks) de sécurité pour optimiser le temps de traitement Concentration des analystes sur la qualification et la remédiation des menaces prioritaires

Expertise humaine
Surveillance 24/7/365 assurée par nos cyberanalystes et ingénieurs basés en France (Altice Campus, Paris) Garantie de réactivité sous SLA : prise en compte < 30 minutes, première réponse < 2 heures (sur alertes critiques et hautes) Triage, corrélation et remédiations actives (confinement d'urgence), avec option d'accompagnement par notre équipe CSIRT en cas de crise
SmartSOC Expert : Une surveillance cyber maîtrisée au-delà des postes de travail
Une couverture étendu pour sécuriser tous vos points d'entrée
Avec SmartSOC Expert, nous étendons la surveillance bien au-delà de l'EDR. En intégrant des périmètres complémentaires (Messagerie et outils de collaboration, Annuaires, surveillance de la Surface d’attaque ou encore des actions spécifiques pour vos serveurs critiques), nous améliorons la contextualisation de chaque incident. Ensuite, la plateforme d'orchestration et d'automation (SOAR), au cœur du service, s'interface avec vos sources complémentaires pour enrichir la détection mais aussi pour orchestrer la remédiation (bloquer un compte, isoler un serveur, supprimer un email...).
Protection Email & Collaboration
Protection des environnements Microsoft 365 et Google Cloud (par API) |
Protection Mobile
Support Android, iOS, iPadOS, Chrome OS |
Protection Serveur Critique (Virtual Patching)
Protection Zéro Day: plus de correctifs à installer en urgence, aucun reboot |
Surface d’attaque
Evaluation continue de la surface d’attaque exposée |
Un modèle de SOC managé souverain, économique et rapide à activer
Un service de SOC managé à budget garanti
Un modèle de SOC managé, mutualisé, centralisé et flexible par SFR Business : la plateforme d’orchestration et d'automatisation, nos équipes d’experts ainsi que le pré-paramétrage de vos playbooks sont déjà en place. Il ne reste plus qu'à connecter votre SI pour que les premiers résultats soient visibles. Vous gagnez énormément de temps sur la mise en œuvre et le ROI est rapidement démontrable. Vous pouvez également étendre à tout moment le périmètre supervisé sans réinvestissement en infrastructure SOC de votre côté.
Votre entreprise a des besoins de sécurité simplifiés ? Découvrez notre offre Smart SOC conçue pour sécuriser les PME avec l'EDR Bitdefender et une supervision 24/7, et bénéficiez d'un service de protection de tous vos terminaux clé en main.
Méthodologie projet : Un déploiement cyber rapide en seulement 4 semaines
Grâce à une méthodologie éprouvée et des scénarios prédéfinis, le service est rapidement opérationnel et démontre sa valeur.
Souveraineté et gouvernance : notre expertise à votre service depuis la France
Les Cyberanalystes derrière le service SmartSOC Expert s'appuient sur une plateforme hébergée en France, garantissant la souveraineté de vos données et votre conformité au RGPD. Toutes les interactions avec les technologies sont testées, éprouvées et maintenues à jour en continu. Afin de vous accompagner face aux exigences de la directive européenne NIS 2, le catalogue de scénarios (playbooks) de remédiation est établi selon les cas d'usages à couvrir, votre contexte et votre posture de sécurité, en s'appuyant sur des engagements de service (SLA) rigoureux de détection et de réponse (prise en compte des alertes critiques en moins de 30 minutes, première réponse en moins de 2 heures). Une gouvernance claire, incluant des comités trimestriels avec nos équipes, vous garantit une amélioration continue du service.
Contacter un expert sécuritéCapacités de réponse et remédiation étendues pour neutraliser les cybermenaces
Une réponse rapide et coordonnée grâce au service SmartSOC Expert
- Réponse immédiate sur les terminaux : En cas d’attaque avérée, nos analystes peuvent isoler un poste, supprimer des fichiers, arrêter un processus malveillants, ou exécuter des scripts de remédiation.
- Remédiation étendue sur l'ensemble du SI : Nous agissons et orchestrons la remédiation au-delà des terminaux en bloquant un compte utilisateur, en supprimant un email malveillant, ou en ajoutant une IP à une liste noire sur vos équipements de sécurité.
- Automatisation intelligente des réponses : Les scénarios de réponse sont automatisés en fonction de la criticité de vos actifs et de votre posture de sécurité, assurant une action proportionnée et efficace.
Besoin d’aide pour choisir une offre SFR Business ?

Nos conseillers vous accompagnent sur nos offres
de 9h à 18h - du lundi au vendredi, hors jour férié. Services et appels gratuits.
Questions fréquentes sur SmartSOC Expert
Où sont localisés la salle de contrôle (SOC) et l'hébergement des données du service SmartSOC Expert de SFR Business ?
Le service SmartSOC Expert de SFR Business est intégralement produit, opéré et hébergé en France. L’ensemble des données de sécurité est stocké sur notre plateforme souveraine basée en France, et la supervision 24/7 est assurée par nos cyberanalystes depuis notre nouvelle salle SOC située au siège de SFR à Paris Balard (XVème arrondissement).Cette infrastructure 100% relocalisée et internalisée garantit aux ETI une totale conformité avec le RGPD et les protège contre les lois extraterritoriales.
- Localisation du SOC de supervision : Paris Balard, Île-de-France (visite possible sur demande pour audit de réassurance).
- Hébergement des données collectées : Plateforme cloud souveraine hébergée exclusivement en France.
- Historique et légitimité : Un savoir-faire éprouvé depuis 4 ans (service SOC opéré par SFR Business depuis 2022).
Quelles sont les solutions EDR / XDR compatibles avec le service SmartSOC Expert, et comment s'intègre-t-il dans mon écosystème informatique existant ?
Le service SmartSOC Expert est conçu pour être agnostique et s'interfacer directement avec 4 éditeurs majeurs de solutions EDR/XDR du marché, dont un acteur européen souverain. Le service ne nécessite pas de remplacer vos licences existantes si elles font partie de notre matrice de compatibilité.
- Trend AI
- Palo Alto
- HarfangLab
- Bitdefender
Pour orchestrer ces technologies, SFR Business utilise une plateforme SOAR (Security Orchestration, Automation, and Response) avancée Cisco Splunk qui permet de centraliser et d'automatiser la remédiation.
Vous disposez déjà de compétences cyber en interne ? Découvrez nos solutions d'EDR pour équiper vos postes et serveurs tout en gardant la maîtrise de votre console de gestion.
Comment le service SmartSOC Expert de SFR Business protège-t-il mon SI au-delà des simples terminaux (postes de travail et serveurs) ?
SmartSOC Expert étend sa couverture bien au-delà de l’EDR managé traditionnel grâce à trois modules de détection et de réponse avancés intégrés dans un guichet unique de supervision :
- Protection et Surveillance de la messagerie client : Supervision continue de vos environnements de collaboration Microsoft Office 365 et Google Workspace pour bloquer les menaces de type phishing, BEC (Business Email Compromise) et exfiltration de données.
- Protection avancée pour les Serveurs Critiques : Traitement, suivi et contextualisation spécifiques des vulnérabilités de vos serveurs de production pour bloquer les tentatives d’exploitation en temps réel.
- Analyse de la Surface d’Attaque (EASM) : Cartographie et évaluation continue de votre exposition externe sur internet pour identifier les failles de sécurité avant qu’elles ne soient exploitées par des attaquants.
L'ensemble de ces briques est piloté 24h/24 et 7j/7 par nos experts, vous garantissant un accompagnement de proximité avec des comités de gouvernance trimestriels inclus de base.